O padrão se repete em quase todo projeto novo. A primeira campanha sai, a abertura vem baixa, e o time reage no lugar errado: reescreve o assunto, muda o horário, refaz a segmentação. A terceira tentativa vem igual à primeira.
O problema não estava no e-mail, mas no DNS.
Configurar DKIM na HubSpot é a diferença entre a mensagem chegar assinada pelo domínio da instituição ou por um domínio que ninguém reconhece, porque é isso que a plataforma faz quando o domínio de envio não está conectado.
E a troca de remetente não aparece como erro em tela: a campanha é enviada, o relatório mostra envio concluído, e a única pista está no endereço que o destinatário vê.
O que muda quando você configura DKIM na HubSpot?
O contexto do canal está em o que é e-mail marketing e como usá-lo. Aqui, o assunto é o que faz a mensagem chegar.
Muda quem assina a mensagem. Com o domínio conectado e os registros aplicados, o e-mail sai assinado pelo seu domínio, o servidor de destino verifica a origem e o destinatário vê o remetente que você definiu.
Sem isso, a plataforma envia igual, mas substitui o endereço de remetente por um domínio dela.
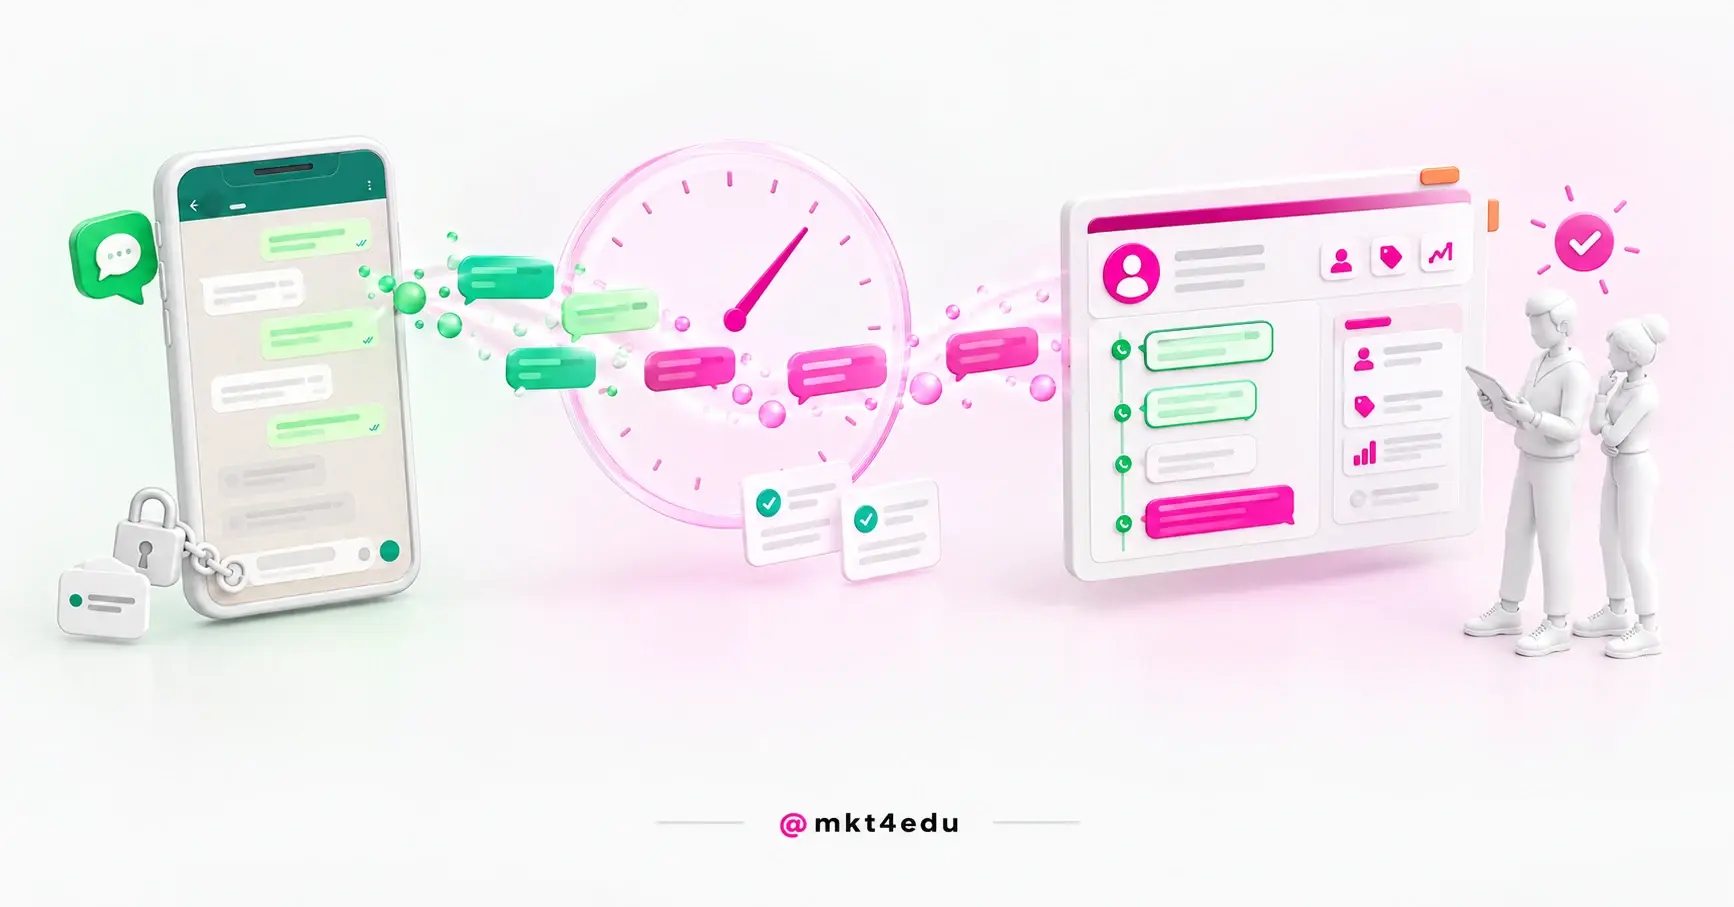
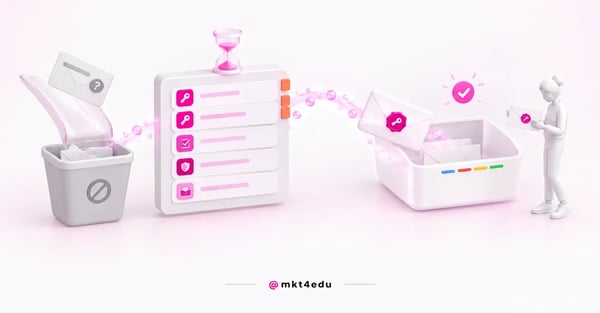 Legenda: o DKIM na HubSpot é o que move a mensagem da pasta de spam para a caixa de entrada, antes de qualquer ajuste de assunto
O servidor que recebe faz três perguntas: quem enviou de verdade, se esse servidor estava autorizado, e o que fazer se a resposta for não.
DKIM responde à primeira, com uma assinatura verificável por uma chave pública publicada no seu DNS. SPF responde à segunda, declarando quais servidores estão autorizados. DMARC responde à terceira, e é uma política customizável entre três posturas: não fazer nada, colocar em quarentena ou rejeitar.
Separadas, não sustentam nada, e é por isso que os provedores em volume pedem as três.
O efeito aparece antes da entrega: endereço reconhecido é aberto, endereço estranho é ignorado mesmo na caixa de entrada.
Toda a automação de marketing depende desse reconhecimento, e nenhum fluxo bem desenhado de comunicação com o candidato compensa um remetente que a pessoa não identifica.
Vídeo: o que acontece com o e-mail depois que o DKIM na HubSpot garante a chegada à caixa de entrada, no canal da mkt4edu
Por que a HubSpot troca o seu remetente sem domínio de envio?
Porque ela precisa enviar de um domínio que ela mesma consiga autenticar. DKIM, SPF e DMARC não são estritamente obrigatórios para disparar uma campanha.
Sem eles, a HubSpot altera o endereço de remetente por um domínio gerenciado por ela, do tipo user=suaempresa.com@hs-domain.com, e a substituição acontece sem aviso na tela de envio.
Esse é o fato que reorganiza o diagnóstico.
Não existe mensagem de erro nem alerta no relatório. O nome de exibição continua o que você configurou; é o endereço por trás dele que muda. O candidato vê “Faculdade Exemplo” e, ao expandir o remetente, encontra um domínio que nunca viu.
Uma mensagem que se apresenta como da sua marca, mas sai de domínio de terceiro, entrega ao filtro de spam o sinal que ele foi treinado para desconfiar. E quem recebe não abre, ou marca como spam, o que piora a reputação dos envios seguintes.
Quem trabalha com captação conhece a cascata: o candidato não abre o e-mail com o link da inscrição, o consultor liga sem registro de interação, e a conversa começa do zero.
Não é falha da plataforma. É configuração ausente, e a correção mora no painel de DNS.
Qual subdomínio usar como domínio de envio de e-mail HubSpot?
O domínio de envio precisa ser um subdomínio único, separado do que hospeda páginas e posts. Tentar conectar como domínio de envio um endereço que já serve conteúdo gera erro na plataforma. E o subdomínio escolhido precisa casar com o endereço de remetente das campanhas.
Essa é a parte que pega quem já organizou a arquitetura de conteúdo: a equipe define os subdomínios do site, do blog e das landing pages, chega no e-mail e tenta reaproveitar um deles.
A razão de não passar é de arquitetura. Reputação de envio e hospedagem são histórias distintas, e misturá-las faz um problema de entrega afetar o domínio que serve o seu site.
A correspondência com o remetente é a segunda regra. Se o subdomínio for info.faculdade.com.br, o remetente será algo como contato@info.faculdade.com.br. Você não escolhe um e depois o outro, mas os dois de uma vez.
Nomes neutros como info, email ou news atravessam qualquer tipo de comunicação. O critério é permanência: um subdomínio como campanha2026 cumpre um ciclo e vira dívida técnica, porque trocar depois recomeça a reputação de envio.
Quais são os quatro registros de DKIM, SPF, DMARC e MX?
São quatro tipos de registro e cinco entradas no total: DKIM exige dois CNAMEs, SPF um TXT, DMARC um TXT, mais um registro MX. A HubSpot gera os valores na tela de conexão, e nenhum pode ser copiado do tutorial.
A função de cada um explica o tamanho da lista:
|
Registro |
Tipo |
Entradas |
O que declara |
|
DKIM |
CNAME |
2 |
As chaves que permitem verificar a assinatura da mensagem |
|
SPF |
TXT |
1 |
Quais servidores estão autorizados a enviar pelo domínio |
|
DMARC |
TXT |
1 |
A política a aplicar quando a verificação falha |
|
MX |
MX |
1 |
O servidor de e-mail responsável pelo subdomínio |
Tabela: Composição documentada pela HubSpot; os valores são gerados por conta.
Duas observações mudam o trabalho de quem executa.
A primeira é sobre SPF: em servidores compartilhados, a HubSpot cuida disso por você. Quem opera com IP dedicado precisa configurar o registro, e isso passa batido nas contas maiores.
A segunda é sobre DMARC. Um subdomínio é considerado autenticado quando o DMARC está publicado no domínio raiz, por herança de política.
Se a instituição já tem DMARC em faculdade.com.br, o subdomínio de envio herda essa política. Conveniência e risco: com a política do raiz em rejeição, qualquer envio que não passe na verificação é recusado de forma dura.
Quando a verificação falha, a HubSpot classifica o bounce como DMARC ou Policy. Esse rótulo é a evidência mais direta de que o problema é autenticação, não conteúdo nem lista.
Como conectar o domínio de envio na HubSpot passo a passo?
O caminho é Settings, área de Content, tela Domains & URLs, aba Email Sending, opção Connect sending domain. A plataforma pede o subdomínio, gera os valores de DNS e aguarda a verificação.
O recurso exige no mínimo assinatura Starter, o que descarta contas de ferramentas gratuitas.
- Decida o subdomínio e o endereço remetente juntos. Como os dois precisam casar, definir um sem o outro gera retrabalho.
- Abra a aba Email Sending, não a Web Hosting. Uma trata do endereço onde o conteúdo mora, a outra do endereço que assina o e-mail.
- Copie os valores gerados para o painel do provedor de DNS. Cada valor é específico da sua conta.
- Confira como cada registro ficou salvo, não como você digitou. Vários provedores anexam automaticamente o domínio ao valor colado no campo de host, produzindo entradas duplicadas do tipo info.faculdade.com.br.faculdade.com.br. A correção é manual, e um provedor que concatena erra nas cinco entradas.
- Volte à plataforma e rode a verificação. Se falhar de imediato, o mais provável é que a propagação ainda não tenha terminado.
O passo 4 é onde o tempo se perde, porque a tela do provedor exibe o que foi digitado, não o resultado concatenado. Uma consulta de DNS por fora do painel mostra o nome que existe de fato. Situar a etapa dentro do roteiro completo de configuração da conta evita que ela vire surpresa na véspera da campanha.
Quanto tempo leva a propagação do DNS na autenticação de e-mail?
A propagação normalmente leva de 10 a 70 minutos, e a documentação admite que ocasionalmente chegue a 48 horas. Nesse intervalo, a verificação pode falhar sem erro de configuração: é a janela normal do processo, não um sintoma.
O padrão que gera correria é conhecido: alguém cria os registros na manhã do disparo, a verificação não passa, o time supõe erro e refaz o que estava certo. Duas horas depois, a configuração original teria validado.
Configurar o domínio de envio na semana anterior ao disparo elimina a categoria inteira de problema. Enquanto o DNS propaga, o tempo rende em montar a campanha dentro da plataforma.
O que o Gmail exige de quem envia mais de 5.000 e-mails por dia?
Desde 1º de fevereiro de 2024, o Google exige de quem envia mais de 5.000 mensagens por dia para contas Gmail três coisas ao mesmo tempo: SPF, DKIM e DMARC configurados no domínio de envio; descadastro de um clique em formato de cabeçalho; e taxa de spam abaixo de 0,10% no Postmaster Tools, nunca atingindo 0,30% ou mais.
Não é uma lista de recomendações. É condição de aceitação.
E o patamar de 5.000 mensagens por dia é mais baixo do que parece. Uma base de 40 mil contatos dividida em dois disparos na semana de abertura das inscrições passa desse volume no primeiro dia, contando só os endereços Gmail.
Uma campanha de vestibular atravessa o patamar de 5.000 mensagens com folga: a exigência aparentemente feita para grandes remetentes se aplica à instituição de médio porte na semana mais importante do calendário.
O descadastro de um clique é pedido em cabeçalho da mensagem, conforme as especificações RFC 2369 e RFC 8058. A política antispam da própria HubSpot já exige o descadastro de um clique, processado em até 24 horas, sem login e sem cobrança.
As duas exigências apontam para o mesmo comportamento, mas vale confirmar com quem administra o envio como o cabeçalho está sendo aplicado.
A taxa de spam abaixo de 0,10% depende de comportamento, não de configuração. Ela se mede no Postmaster Tools e é o único dos três requisitos que continua exigindo trabalho depois do DNS pronto.
Esses são os requisitos verificáveis hoje, publicados pelo Google em 2024; regras posteriores devem ser checadas na fonte oficial.
Vídeo: depois que o DKIM na HubSpot resolve a autenticação, o que sobra é taxa de abertura, tema deste vídeo do canal da mkt4edu
Meu e-mail da HubSpot está caindo em spam: o que checar primeiro?
Comece pelo remetente, não pelo conteúdo. Abra uma mensagem recebida e olhe o endereço real por trás do nome de exibição. Se aparecer um domínio gerenciado pela HubSpot em vez do seu, o diagnóstico terminou aqui: falta domínio de envio conectado, e nada no texto corrige isso.
Essa inversão economiza semanas. O instinto manda olhar assunto, imagens e proporção de texto: variáveis reais, mas que ficam depois na fila, porque autenticação quebrada as torna irrelevantes.
A sequência de verificação tem sete passos.
- Confira o endereço remetente real. Não o nome de exibição, o endereço.
- Leia a classificação dos bounces. Retorno rotulado como DMARC ou Policy aponta para falha de autenticação.
- Verifique se as cinco entradas de DNS existem. Dois CNAMEs de DKIM, um TXT de SPF, um TXT de DMARC e o MX. Uma faltando quebra a cadeia.
- Cheque duplicação de domínio nos registros. Consulte por fora do painel do provedor.
- Confirme que o subdomínio de envio não hospeda conteúdo. Se ele serve páginas ou posts, a conexão não passa.
- Descubra qual política de DMARC está no domínio raiz. A herança joga contra você quando ela está em rejeição sem revisão.
- Espere a propagação antes de concluir. De 10 a 70 minutos, ou até 48 horas no caso extremo.
Os seis primeiros se resolvem no DNS; o sétimo é a paciência.
Com a autenticação em ordem, aí sim a atenção volta para lista e mensagem. Dois pontos são objetivos: base comprada é proibida na ferramenta de e-mail de marketing da HubSpot, e base legada sem consentimento se resolve com campanha de reconquista de permissão, assunto que a configuração de privacidade e consentimento no portal organiza.
O restante está nos erros mais comuns em campanhas de e-mail, leitura que rende depois do DNS resolvido.
Perguntas frequentes sobre DKIM na HubSpot
Afinal, vale a pena autenticar o domínio antes da primeira campanha?
Vale, e a resposta é mais dura do que “vale”. Sem domínio de envio conectado, você não está enviando com autenticação pendente: está enviando com um remetente que não é o seu. A campanha inteira fica apoiada em um endereço que o candidato não reconhece.
Cinco entradas de DNS e uma janela de propagação separam os dois cenários.
Se você chegou aqui investigando entrega ruim, a ordem é simples: confira o remetente real de um e-mail recebido, leia a classificação dos bounces, verifique as cinco entradas e descubra a política de DMARC do domínio raiz.
Se, ao abrir a tela de Domains & URLs, você descobrir que a conta não tem nenhum domínio conectado, o problema é anterior a este artigo. A arquitetura de subdomínios e o acerto dos registros no provedor vêm primeiro.
É isso que a conexão de domínio na HubSpot resolve: qual endereço hospeda cada tipo de conteúdo, qual subdomínio fica reservado para envio e como aplicar os registros sem cair no erro de duplicação.
Resolvida a conexão de domínio, os cinco registros daqui levam uma tarde. Na ordem inversa, levam um mês. Se preferir que esse acerto venha dentro de um projeto, a equipe da mkt4edu faz a implementação completa da plataforma.









 Portugal